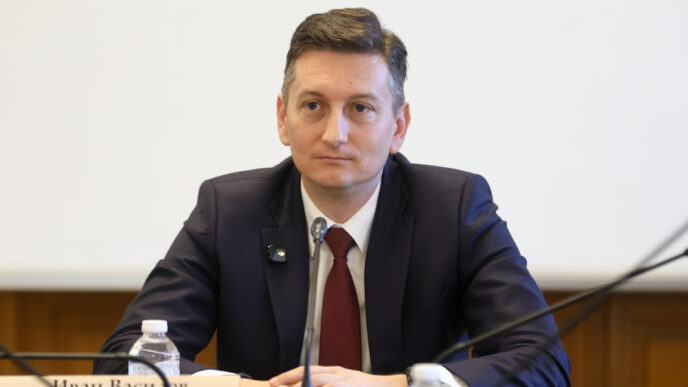
Личните данни на българските граждани засега не са засегнати от разкрития мащабен кибершпионаж срещу държавата, продължил пет години. Това съобщи в интервю за bTV министърът на иновациите и дигиталната трансформация в кабинета на Радев Иван Василев. Той потвърди, че атакуващите са изнесли над 130 GB информация от държавни системи.
„Към момента няма засегнати лични данни на българските граждани“, заяви министърът. По думите му са взети всички мерки атакуващите да бъдат ограничени и изчистени от държавната мрежа.
Достъп до държавни документи
Според Василев през 2021 и 2022 г. международни хакерски групи са разполагали с достъп до документи в държавните информационни системи. Те са събирали информация и са следили, но кои точно стоят зад атаките, не е известно. Министърът не пожела да посочи от кои държави може да произхождат извършителите, като отбеляза единствено, че се разглеждат няколко хипотези.
Най-тревожното според него е, че през целия този период държавата не е имала защита. Василев свърза интереса на хакерите към България с политическата нестабилност в страната. Той допълни, че в министерството е заварил „един разграден двор“ и че през последните месеци е успял да отстрани нарушителите.
Подробности за случая бяха съобщени и по-рано, когато стана ясно, че хакери са шпионирали държавната администрация в продължение на години.
Как е открит пробивът
Атаката е засечена с помощта на новата национална система за киберсигурност. Тя дава възможност за първи път държавните мрежи да се наблюдават централизирано. Без нея нападателите най-вероятно биха продължили да действат незабелязано неопределено дълго.
Овладяването на инцидента тече от август. В него се включват експерти от Министерството на иновациите и дигиталната трансформация, Министерството на отбраната, МВР, ДАНС, Държавна агенция „Разузнаване“, Служба „Военно разузнаване“, дирекция „Киберпрестъпност“ на ГДБОП и Изпълнителна агенция „Инфраструктура на електронното управление“. Участват също държавното дружество „Информационно обслужване“ АД, частни компании и чуждестранни партньори в сферата на киберсигурността.
Три етапа и 90 дни засилен контрол
Междуведомственият екип работи по план, одобрен от Съвета по киберсигурността, разделен на три фази:
- определяне на пълния обхват на компрометирането и проследяване на следите на нападателите в държавната инфраструктура;
- изолиране на засегнатата среда, затягане на достъпа до критичните системи и прекъсване на връзката между хакерите и инфраструктурата, от която са управлявали атаките;
- прекратяване на всички открити досега неоторизирани достъпи.
По данни на властите възможностите на атакуващите да преминават от една система в друга вече са ограничени. Проверките не са открили компрометирани лични данни, но работата по защитата продължава – отстраняват се пропуските в сигурността и се въвеждат по-строги правила за достъп до държавните системи.
През следващите 90 дни инфраструктурата ще бъде под засилено наблюдение, за да бъде засечен навреме всеки опит за ново проникване. Експерти неведнъж са предупреждавали, че държави финансират кибер армии именно за подобен дългосрочен шпионаж.